Veinticinco años defendiendo sistemas críticos. Ahora, al frente de OCS.
OCS no es un equipo anónimo detrás de un logotipo. Cada diagnóstico, cada plan de defensa y cada respuesta a incidente los dirige la misma persona que firma este texto.
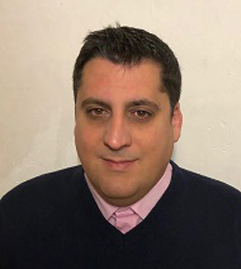
José Israel Nadal Vidal
Fundador y CEO · Officer Compliance Security S.L.U.
Mi carrera empezó en 1997 en el Ministerio de Defensa, primero como técnico de telecomunicaciones y después como responsable de seguridad de la información en una unidad de operaciones especiales. Veintiún años protegiendo comunicaciones, redes y sistemas donde un fallo no era una opción.
Desde 2018 he trabajado en el lado ofensivo, como Red Team, y en el defensivo, como CISO de varias organizaciones y como delegado de protección de datos. He auditado, atacado y endurecido infraestructuras de banca, industria, sanidad y administración pública.
Soy auditor jefe certificado en ISO 27001 e ISO 22301, perito judicial informático colegiado, miembro activo de la OWASP Foundation y profesor de Red Team y Blue Team en un máster de ciberseguridad. Fundé OCS para ofrecer a las empresas lo que aprendí en todos esos años: defensa técnica, inteligencia y cumplimiento bajo una sola estrategia, con la persona responsable siempre localizable.
De las comunicaciones militares a la dirección de seguridad.
Veintiún años en el Ministerio de Defensa y, desde 2018, Red Team, CISO y protección de datos en empresas privadas.
- Actualidad
Fundador y CEO · Officer Compliance Security (OCS)
Ciberseguridad técnica, ciberinteligencia y defensa cognitiva para empresas que no pueden parar.
Alicante - 2019 – 2024
CISO · varias organizaciones de los sectores tecnológico, industrial y de servicios
Estrategia y gobierno de la seguridad, gestión de riesgos e incidentes, cumplimiento normativo, relación con proveedores y liderazgo de equipos.
Murcia · Alicante - 2023
Cloud Security Engineer · consultora tecnológica internacional
Diseño, configuración y auditoría de controles de seguridad en infraestructuras cloud.
Madrid - 2019 – 2021
Delegado de Protección de Datos · grupo empresarial
Cumplimiento RGPD: evaluaciones de impacto, auditorías internas, gestión de brechas y canal con la autoridad de control.
Elche - 2018 – 2019
Red Team · consultora de ciberseguridad
Seguridad ofensiva: simulación de adversarios contra organizaciones reales.
Valencia - 1997 – 2018
Técnico de telecomunicaciones y responsable de seguridad de la información · Ministerio de Defensa
Comunicaciones militares, criptografía, monitorización y protección de redes. Formador MCSA/MCSE en el propio Ministerio.
Madrid
Profesor de Red Team y Blue Team · Máster en Ciberseguridad
Hacking ético, gestión de SIEM y laboratorios con escenarios reales para la siguiente generación de profesionales.
Credenciales verificables, no adjetivos.
Formación universitaria y militar, y más de treinta certificaciones en gobierno de la seguridad, cloud, entornos industriales y seguridad ofensiva.
- Ingeniería Técnica de TelecomunicacionesAcademia Militar · Ministerio de Defensa · 1999
- Máster en Gestión de la CiberseguridadEscuela de Organización Industrial (EOI) · 2016
- Máster en Seguridad Informática y Hacking ÉticoUniversidad Nebrija · 2020
- Perito Judicial Informático colegiadoAPJUDE · nº 0173 · 2016
- Certificado de profesionalidad IFCT0109 Seguridad InformáticaESCP
Investigación publicada y verificable.
Vulnerabilidades reportadas de forma responsable, comunidad y divulgación.
Synology Security Bug Bounty 2019
Segundo puesto mundial en el programa de reconocimiento por investigación de vulnerabilidades.
Ver referenciaSiemens ProductCERT · Hall of Thanks
Vulnerabilidades reportadas de forma responsable en equipos industriales.
Ver referenciaOWASP Foundation
Miembro activo desde 2021 en proyectos de seguridad de aplicaciones web.
Ver referenciaAutor en LISA News
Análisis sobre cibercrimen organizado y ciberespionaje en misiones diplomáticas.
Ver referencia«El Virus Cuántico» (2021)
Investigación sobre el impacto de la computación cuántica en la ciberseguridad.
Ver referenciaTrabajamos bajo tres principios.
Sin excepciones.
La ciberseguridad de una organización es información sensible. Por eso nuestra relación con cada cliente parte de la confidencialidad, la trazabilidad y la honestidad técnica.
- Confidencialidad por defecto
Cada engagement empieza con NDA mutuo. La identidad de nuestros clientes nunca se publica.
- Cadena de custodia
Procedimientos forenses desde el primer minuto. Evidencias trazables y legalmente válidas.
- Transparencia operativa
Informes comprensibles para el consejo y técnicos para el equipo. Sin oscurantismo.
Hablemos sobre su situación.
Diagnóstico ejecutivo en aproximadamente una semana: superficie técnica, exposición pública y riesgo humano. Sin compromiso y bajo NDA.