Blog de ciberseguridad e inteligencia de amenazas
Investigaciones, guías de cumplimiento y aprendizajes operativos del equipo de OCS: NIS2, ISO 27001, ciberseguridad industrial, criptografía post-cuántica y vulnerabilidades.
¿Cuánto cuesta una consultoría NIS2 en España?
Qué incluye una consultoría NIS2, qué factores hacen variar el precio, qué costes no aparecen en la factura y cómo comparar presupuestos antes de contratar.
 NIS2
¿Qué empresas están obligadas a cumplir NIS2?
Sectores de los anexos I y II, umbrales de tamaño, excepciones y diferencia entre entidad esencial e importante. Con árbol de decisión y ejemplos para España.
Fortibleed 2026
FortiBleed 2026: Anatomía de la mayor hemorragia de credenciales en dispositivos Fortinet
Los Secretos de la Ciberseguridad Industrial: Una Investigación Avanzada sobre la Protección de Entornos OT e ICS (2025-...
Resumen Ejecutivo La ciberseguridad industrial ha dejado de ser una preocupación de nicho para convertirse en una cuestión de seguridad nacional y supervivenc
El reloj que ya corre — Migración post-cuántica y el Índice QMI
Las normas están publicadas, los algoritmos elegidos y los plazos fijados. Y aun así, casi nadie se mueve. El Índice de Migración QMI no nos dice qué hacer: nos dice algo más incómodo, si podremos hacerlo a tiempo.
 GRC
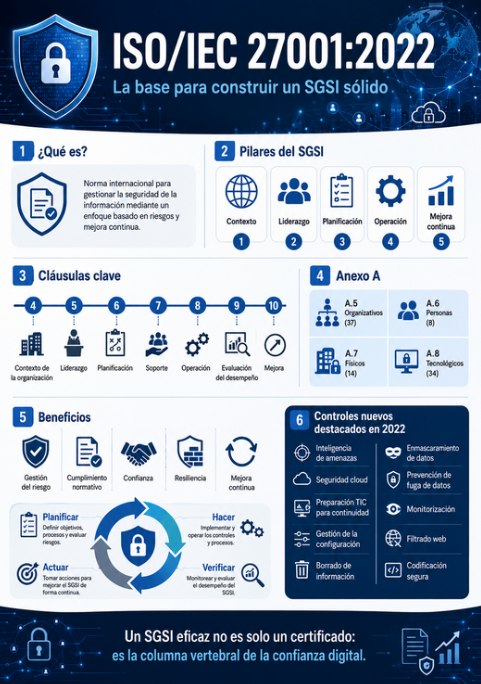
ISO/IEC 27001:2022: la base para construir un sistema normativo sólido de seguridad de la información
La seguridad de la información ya no puede entenderse como un conjunto aislado de medidas técnicas. En un entorno marcado por el aumento de ciberamenazas, la presión regulatoria y la dependencia crítica de los sistemas digitales, las organizaciones necesitan un modelo estructurado que permita gobernar, proteger, medir y mejorar la seguridad de forma continua. En este contexto, ISO/IEC 27001:2022 se consolida como uno de los marcos más sólidos para implantar un Sistema de Gestión de Seguridad de la Información, conocido como SGSI.
Ciberseguridad que anticipa, no que reacciona
Inteligencia de ciberseguridad para quienes deciden: amenazas emergentes, cumplimiento normativo, tácticas reales del frente y recomendaciones accionables. Sin ruido. Sin publicidad. Solo lo que su organización necesita para adelantarse al riesgo.