Están obligadas a cumplir NIS2 las empresas medianas y grandes que operan en alguno de los 18 sectores de los anexos I y II de la Directiva (UE) 2022/2555, además de un grupo de entidades incluidas con independencia de su tamaño, como los proveedores de DNS, los prestadores de servicios de confianza o las redes de comunicaciones electrónicas públicas.
La regla parece sencilla, pero en la práctica genera muchas dudas: cómo se calcula el tamaño en un grupo de empresas, qué actividades concretas entran en «fabricación», cuándo una empresa es esencial o importante y qué ocurre en España mientras la ley de transposición sigue en tramitación. Este artículo lo resuelve paso a paso, con tablas de sectores y ejemplos.
Respuesta rápida
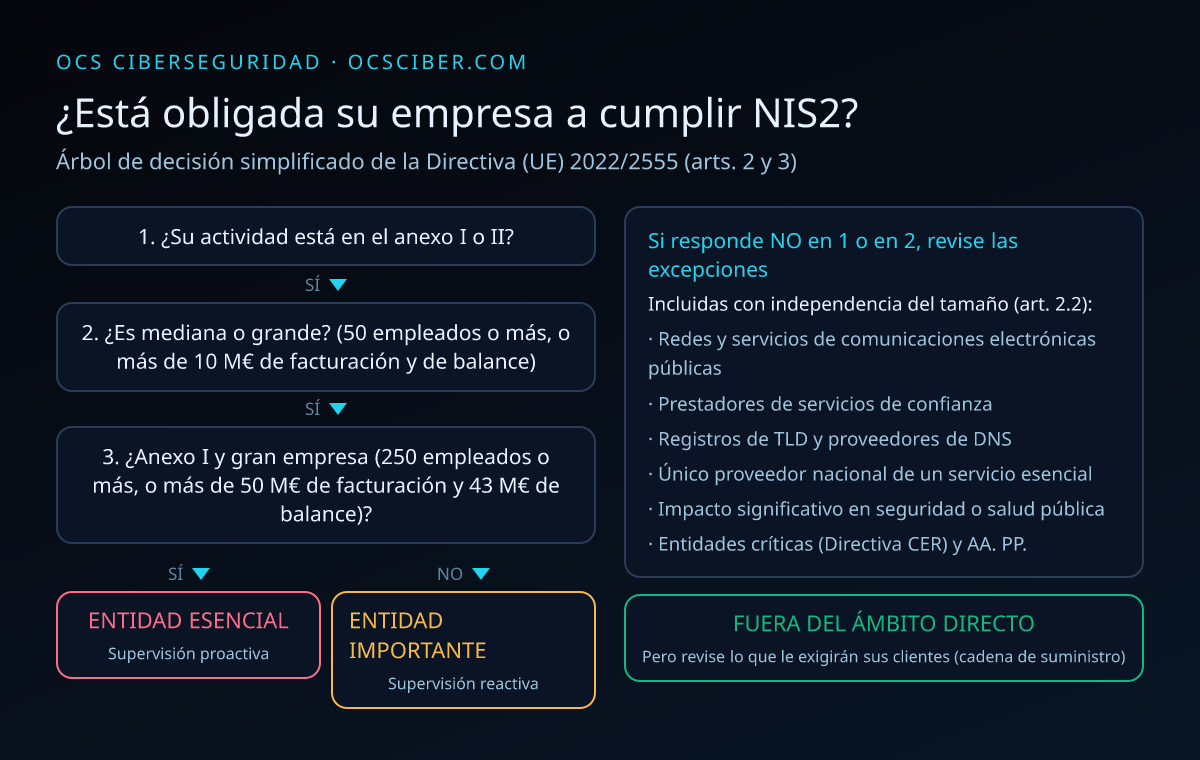
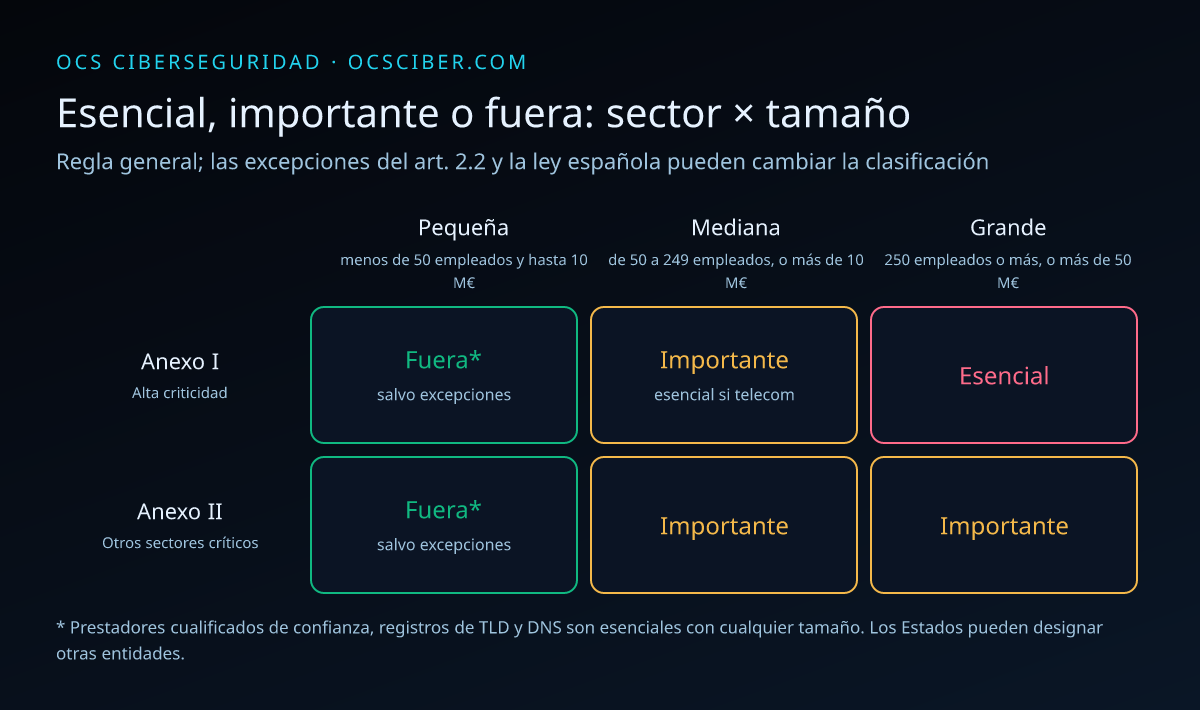
Una empresa está obligada a cumplir NIS2 si se cumplen dos condiciones: su actividad está en el anexo I o II de la directiva y es mediana o grande, es decir, tiene 50 empleados o más, o más de 10 millones de euros de facturación y de balance. Algunas entidades entran con cualquier tamaño. Las grandes empresas del anexo I son, por regla general, entidades esenciales; el resto, importantes.
Los dos criterios: sector y tamaño
El artículo 2 de NIS2 aplica la directiva a las entidades públicas o privadas de los tipos que figuran en los anexos I y II que sean medianas empresas o superen ese umbral, según la Recomendación 2003/361/CE de la Comisión. Hay que cumplir ambos criterios a la vez: una gran empresa de un sector no incluido queda fuera del ámbito directo, y una microempresa de un sector incluido, en general, también.
| Categoría | Empleados | Volumen de negocio o balance | ¿En el ámbito de NIS2? |
|---|---|---|---|
| Pequeña o microempresa | Menos de 50 | Volumen de negocio o balance hasta 10 M€ | No, salvo excepciones |
| Mediana | De 50 a 249 | Volumen de negocio hasta 50 M€ o balance hasta 43 M€ | Sí, si el sector está en los anexos |
| Grande | 250 o más | O más de 50 M€ de volumen de negocio y más de 43 M€ de balance | Sí, si el sector está en los anexos |
Un detalle que se pasa por alto a menudo: la Recomendación calcula el tamaño sumando, en general, los datos de las empresas asociadas y vinculadas. Una filial pequeña de un grupo grande puede no ser «pequeña» a efectos de NIS2. Si su empresa forma parte de un grupo, revise este punto antes de descartar la directiva.
Sectores de alta criticidad (anexo I)
| Sector | Qué tipo de entidades incluye |
|---|---|
| Energía | Electricidad (incluidos distribución, transporte, producción y puntos de recarga), calefacción y refrigeración urbanas, petróleo, gas e hidrógeno. |
| Transporte | Aéreo, ferroviario, marítimo y fluvial, y por carretera (gestión del tráfico y sistemas de transporte inteligentes). |
| Banca | Entidades de crédito. |
| Infraestructuras de los mercados financieros | Centros de negociación y entidades de contrapartida central. |
| Sanidad | Prestadores de asistencia sanitaria, laboratorios de referencia de la UE, I+D de medicamentos, fabricación de productos farmacéuticos de base y de productos sanitarios críticos en emergencias de salud pública. |
| Agua potable y aguas residuales | Suministro de agua destinada al consumo humano y recogida, evacuación o tratamiento de aguas residuales. |
| Infraestructura digital | Puntos de intercambio de Internet, DNS, registros de dominios de primer nivel, nube, centros de datos, redes de distribución de contenidos, servicios de confianza y comunicaciones electrónicas públicas. |
| Gestión de servicios TIC (entre empresas) | Proveedores de servicios gestionados y de servicios de seguridad gestionados. |
| Administración pública | Entidades de la administración central y, según la evaluación de riesgos de cada Estado, regional. |
| Espacio | Operadores de infraestructura terrestre que prestan servicios espaciales. |
Otros sectores críticos (anexo II)
| Sector | Qué tipo de entidades incluye |
|---|---|
| Servicios postales y de mensajería | Proveedores de servicios postales, incluida la mensajería. |
| Gestión de residuos | Empresas cuya actividad principal es la gestión de residuos. |
| Productos químicos | Fabricación, producción y distribución de sustancias y mezclas. |
| Alimentación | Producción, transformación y distribución de alimentos a escala industrial y de venta al por mayor. |
| Fabricación | Productos sanitarios y de diagnóstico in vitro; productos informáticos, electrónicos y ópticos; material y equipo eléctrico; maquinaria y equipo; vehículos de motor, remolques y semirremolques; otro material de transporte. |
| Proveedores de servicios digitales | Mercados en línea, motores de búsqueda y plataformas de redes sociales. |
| Investigación | Organismos de investigación. |
Fíjese en que «fabricación» no significa cualquier industria. La directiva se refiere a divisiones concretas de la clasificación de actividades económicas (NACE C26 a C30, además de productos sanitarios). Una fábrica de calzado, de muebles o de envases, por ejemplo, no está incluida por su actividad, aunque puede verse afectada como proveedor de clientes que sí lo están.
¿Su actividad encaja en alguno de estos sectores? Responda seis preguntas en nuestro test de aplicabilidad NIS2 y obtenga una primera orientación en dos minutos, sin registro. Si necesita confirmarlo con su caso concreto, lo revisamos en la consultoría NIS2.
Entidades incluidas con independencia de su tamaño
El artículo 2.2 incluye en el ámbito, sea cual sea su tamaño, a:
- Proveedores de redes públicas de comunicaciones electrónicas y de servicios de comunicaciones electrónicas disponibles para el público.
- Prestadores de servicios de confianza.
- Registros de nombres de dominio de primer nivel y proveedores de servicios de DNS.
- La entidad que sea el único proveedor en un Estado de un servicio esencial para actividades sociales o económicas críticas.
- Entidades cuya interrupción podría tener un impacto significativo en la seguridad pública, la protección pública o la salud pública, o generar un riesgo sistémico.
- Entidades críticas por su importancia específica a escala nacional o regional.
- Entidades de la administración pública central y, según cada Estado, regional.
También entran las entidades identificadas como críticas en virtud de la Directiva (UE) 2022/2557 (CER) y, respecto de determinadas obligaciones, los proveedores de servicios de registro de nombres de dominio. Los Estados pueden además extender NIS2 a la administración local y a centros educativos.
Entidades esenciales e importantes
Estar en el ámbito no basta: hay que saber en qué categoría. El artículo 3 establece que son esenciales, entre otras, las grandes empresas del anexo I, los prestadores cualificados de servicios de confianza, los registros de TLD y los proveedores de DNS con cualquier tamaño, los proveedores de comunicaciones electrónicas públicas medianos, la administración central y las entidades críticas de la Directiva CER. El resto de entidades en el ámbito son importantes.
| Aspecto | Entidad esencial | Entidad importante |
|---|---|---|
| Medidas del art. 21 | Las mismas | Las mismas |
| Notificación de incidentes (art. 23) | 24 h, 72 h y un mes | 24 h, 72 h y un mes |
| Supervisión | Proactiva: inspecciones y auditorías sin necesidad de incidente | Reactiva: tras indicios de incumplimiento o un incidente |
| Multa máxima que debe prever cada Estado (art. 34) | Al menos 10 M€ o el 2 % del volumen de negocios mundial | Al menos 7 M€ o el 1,4 % del volumen de negocios mundial |
Casos particulares que generan dudas
Banca, seguros y sector financiero: NIS2 y DORA
Para las entidades financieras sujetas al Reglamento (UE) 2022/2554 (DORA), este actúa como norma específica en gestión del riesgo TIC y notificación de incidentes, de modo que esas obligaciones se cumplen por la vía de DORA. Más detalle en nuestra página de cumplimiento DORA.
Proveedores de empresas obligadas
NIS2 no obliga legalmente a los proveedores de una entidad afectada, pero sí obliga a esa entidad a gestionar la seguridad de su cadena de suministro. En la práctica, las empresas en el ámbito trasladan requisitos a sus proveedores por contrato: cuestionarios, cláusulas de notificación de incidentes, auditorías o certificaciones como ISO 27001 o el ENS.
Grupos empresariales
Cada entidad se evalúa por su actividad, pero el tamaño se calcula teniendo en cuenta empresas asociadas y vinculadas. En grupos con varias sociedades es habitual que unas estén en el ámbito y otras no, lo que obliga a definir bien el alcance del programa de cumplimiento.
Situación de NIS2 en España
El plazo de transposición venció el 17 de octubre de 2024. El Consejo de Ministros aprobó en enero de 2025 el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, que es el instrumento previsto para incorporar NIS2, pero su tramitación no ha concluido y la Comisión Europea ha llevado a España ante el Tribunal de Justicia de la UE por no haber completado la transposición. Mientras tanto sigue vigente el Real Decreto-ley 12/2018, que transpuso la primera directiva NIS.
¿Qué implica para las empresas? Que los criterios de ámbito de la directiva ya son conocidos y la ley española deberá respetarlos, aunque puede concretar autoridades, procedimientos y sanciones, e incluso ampliar el ámbito. Revise el estado de la tramitación antes de tomar decisiones definitivas.
Ejemplos prácticos
Ejemplos hipotéticos con fines ilustrativos; no corresponden a clientes reales.
| Organización | Análisis | Resultado probable |
|---|---|---|
| Fabricante de maquinaria agrícola, 120 empleados | Anexo II (maquinaria y equipo), mediana | Entidad importante |
| Hospital privado, 400 empleados | Anexo I (sanidad), grande | Entidad esencial |
| Fábrica de calzado, 80 empleados | El calzado no está entre las divisiones de fabricación del anexo II | Fuera del ámbito directo; posible afectación como proveedor |
| Proveedor de servicios TIC gestionados, 30 empleados y 4 M€ de facturación, sin grupo | Anexo I (gestión de servicios TIC), pero pequeña empresa | Fuera, salvo que se le designe por su importancia |
| Distribuidor mayorista de alimentación, 60 empleados | Anexo II (alimentación), mediana | Entidad importante |
| Proveedor de DNS, 12 empleados | Incluido con independencia del tamaño | Entidad esencial |
Checklist: cómo comprobar si su empresa está obligada
- Identifique la actividad principal de cada sociedad y compárela con los anexos I y II, usando la clasificación NACE cuando haya dudas.
- Calcule el tamaño con empleados, volumen de negocio y balance, incluyendo empresas asociadas y vinculadas.
- Revise si encaja en alguna excepción del artículo 2.2 (DNS, confianza, telecomunicaciones, único proveedor, entidad crítica).
- Determine si sería entidad esencial o importante según el artículo 3.
- Compruebe si le aplica una norma sectorial específica, como DORA.
- Si queda fuera, analice qué le exigirán sus clientes en ámbito.
- Siga el estado de la ley española de transposición.
Errores habituales
- Mirar solo el número de empleados. Una empresa con 40 personas y más de 10 M€ de facturación y de balance es mediana.
- Olvidar el grupo. Las empresas asociadas y vinculadas cuentan para el tamaño.
- Interpretar «fabricación» como toda la industria. Solo entran divisiones concretas.
- Pensar que quedar fuera significa no tener que hacer nada. La cadena de suministro traslada requisitos.
- Esperar a la ley española para empezar. Las medidas del artículo 21 son conocidas y prepararse lleva meses; nuestra auditoría NIS2 le da el punto de partida.
Preguntas frecuentes
¿NIS2 afecta a las pymes?
A las medianas empresas sí, si su actividad está en los anexos I o II. Las pequeñas y microempresas quedan fuera como regla general, salvo que encajen en las excepciones del artículo 2.2, como los proveedores de DNS o los prestadores de servicios de confianza. Muchas pymes se ven afectadas indirectamente como proveedoras de empresas obligadas.
¿Cómo sé si mi empresa es esencial o importante?
Por regla general, son esenciales las grandes empresas del anexo I y algunas entidades específicas, como los prestadores cualificados de confianza, los registros de dominios de primer nivel y los proveedores de DNS. El resto de entidades en el ámbito son importantes. Las medidas técnicas son las mismas; cambian la supervisión y las multas.
¿NIS2 ya es obligatoria en España?
La directiva debía estar transpuesta en octubre de 2024, pero España no ha completado la transposición: el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad sigue en tramitación y rige el Real Decreto-ley 12/2018. Las obligaciones concretas llegarán con la ley española; los criterios de la directiva ya permiten prepararse.
Si soy proveedor de una empresa obligada, ¿tengo que cumplir NIS2?
No directamente, pero su cliente debe gestionar los riesgos de su cadena de suministro y le trasladará requisitos por contrato. Es habitual recibir cuestionarios de seguridad, cláusulas de notificación de incidentes o peticiones de certificación ISO 27001 o ENS.
¿Qué pasa con las empresas de fuera de la UE?
Algunos proveedores de servicios digitales e infraestructura digital que no están establecidos en la UE pero prestan servicios en ella deben designar un representante en un Estado miembro y quedan sujetos a su jurisdicción.
¿La administración local está incluida?
La directiva incluye la administración central y, según la evaluación de riesgos de cada Estado, la regional. Cada Estado puede decidir extenderla a la administración local. En España, además, todo el sector público debe cumplir el Esquema Nacional de Seguridad.
Conclusiones
Para saber si su empresa está obligada a cumplir NIS2 hay que cruzar sector, tamaño y excepciones, y no quedarse en el número de empleados. Si está en el ámbito, lo siguiente es conocer su categoría y su distancia a las medidas del artículo 21. Si no lo está, revise lo que le pedirán sus clientes: en ambos casos, prepararse ahora cuesta menos que hacerlo con prisas cuando se apruebe la ley española.
¿Quiere confirmarlo con su caso concreto? Hacemos un análisis de aplicabilidad que revisa actividad, grupo y excepciones, y le indica qué tendría que hacer. Empiece por el test NIS2 o solicite directamente el análisis de aplicabilidad. Si le preocupa el presupuesto, lea cuánto cuesta una consultoría NIS2.