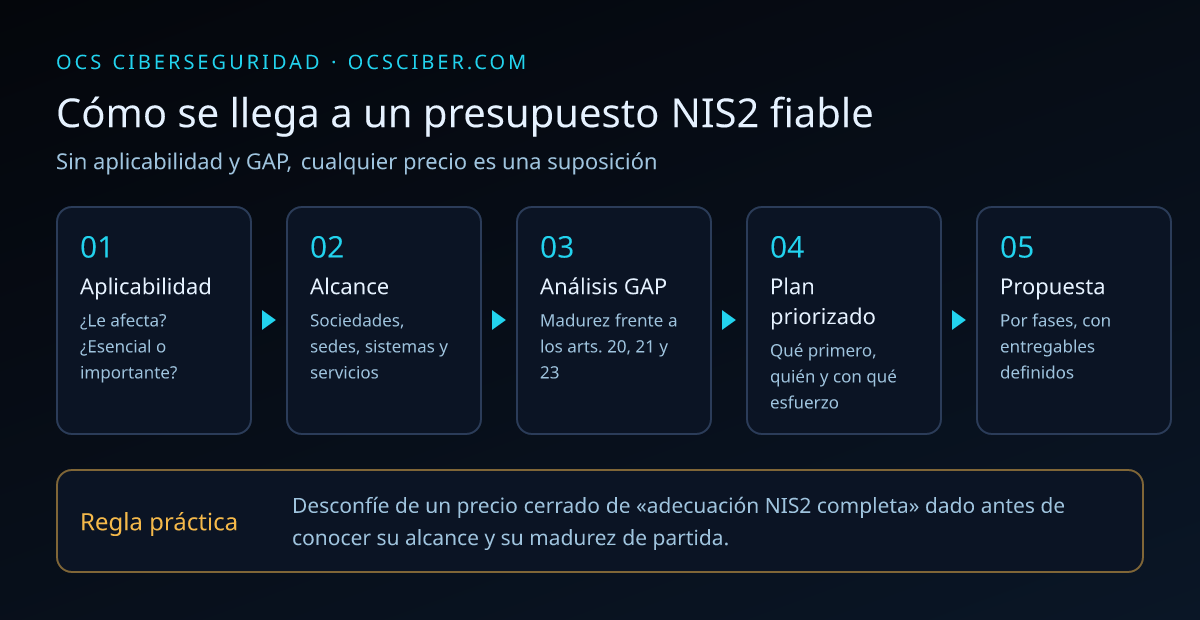
El precio de una consultoría NIS2 en España no se puede fijar sin conocer dos datos: si la directiva le afecta y a qué distancia está hoy de cumplirla. Por eso los presupuestos serios empiezan con un análisis de aplicabilidad y un análisis GAP, y solo después se cierra el coste de la adecuación completa.
En este artículo explicamos de qué se compone el coste de una consultoría NIS2, qué factores lo multiplican o lo reducen, qué gastos no aparecen en la factura del consultor y cómo comparar dos propuestas sin llevarse sorpresas. Si todavía no sabe si NIS2 le aplica, empiece por qué empresas están obligadas a cumplir NIS2.
Respuesta rápida
No existe un precio único de consultoría NIS2. El coste depende del alcance (sociedades, sedes y sistemas), de la madurez de partida (no es lo mismo tener ISO 27001 que no tener ningún marco), de si la empresa sería entidad esencial o importante y de qué parte se contrata: solo el diagnóstico, el plan o también la implantación. Lo razonable es pagar primero un diagnóstico acotado y pedir después una propuesta cerrada por fases.
Qué se paga cuando se contrata una consultoría NIS2
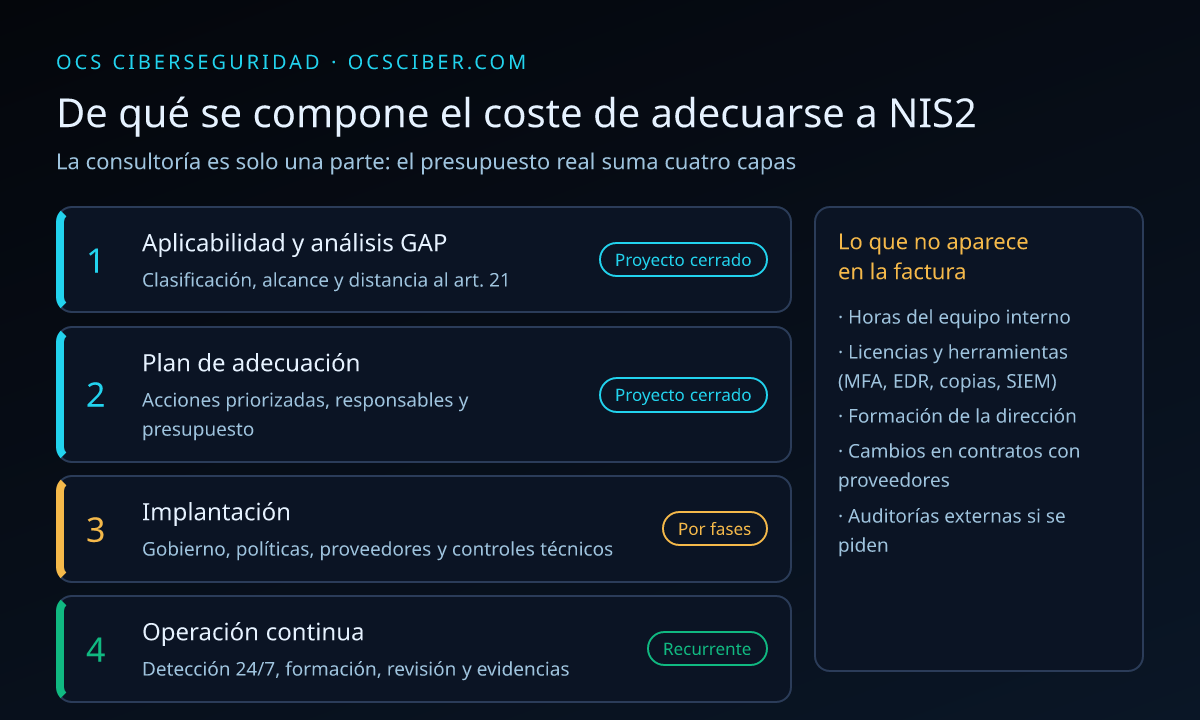
«Consultoría NIS2» agrupa trabajos muy distintos. Conviene separarlos porque cada uno tiene un modelo de precio diferente:
| Fase | Qué incluye | Modelo de precio habitual |
|---|---|---|
| Aplicabilidad | Confirmar si la organización está en el ámbito, como entidad esencial o importante, y qué sociedades del grupo entran. | Proyecto cerrado y corto |
| Análisis GAP | Evaluar el gobierno (art. 20), las diez medidas del art. 21 y la notificación de incidentes (art. 23) con evidencias. | Proyecto cerrado |
| Plan de adecuación | Acciones priorizadas por riesgo, responsables, plazos y estimación de esfuerzo e inversión. | Proyecto cerrado, a menudo junto al GAP |
| Implantación organizativa | Políticas, análisis de riesgos, procedimiento de notificación, gestión de proveedores y formación de la dirección. | Por fases o bolsa de horas |
| Implantación técnica | MFA, copias, segmentación, gestión de vulnerabilidades, registro de actividad y detección. | Proyecto técnico, separado de la consultoría |
| Operación y mantenimiento | Monitorización, revisión periódica, ejercicios de incidente y actualización de evidencias. | Cuota recurrente |
Cuando dos presupuestos parecen muy distintos, casi siempre es porque cubren filas distintas de esta tabla. Un documento de adecuación sin implantación técnica puede ser barato, pero no deja a la empresa en condiciones de demostrar el cumplimiento.
Los factores que más hacen variar el precio
1. El alcance real de la organización
Número de sociedades del grupo en el ámbito, sedes, plantas, sistemas críticos y servicios que presta. Un grupo con tres sociedades y una red industrial no se adecúa con el mismo esfuerzo que una sola empresa de servicios con todo en la nube.
2. La madurez de partida
Es el factor que más pesa. Una empresa con un SGSI certificado en ISO 27001 o con el Esquema Nacional de Seguridad ya tiene análisis de riesgos, políticas y buena parte de los controles del art. 21. En ese caso el trabajo se concentra en lo que NIS2 añade: la responsabilidad formal de la dirección, los plazos de notificación de 24 y 72 horas, el registro ante la autoridad y un control de proveedores más profundo.
3. La clasificación: esencial o importante
Las medidas técnicas son las mismas, pero las entidades esenciales tienen supervisión proactiva: la autoridad puede inspeccionar y auditar sin que haya ocurrido un incidente. Eso obliga a preparar un expediente de evidencias más completo desde el principio.
4. La capacidad de detección y respuesta
Notificar un incidente significativo en 24 horas exige detectarlo antes. Si la organización no tiene monitorización ni un procedimiento de respuesta, habrá que presupuestarlos. Aquí es donde más diferencias vemos entre el papel y la realidad: muchas empresas tienen un procedimiento de notificación escrito, pero nadie vigilando las alertas por la noche.
5. La cadena de suministro
Inventariar proveedores críticos, clasificarlos, revisar contratos y enviarles cuestionarios lleva tiempo, sobre todo en empresas industriales con decenas de mantenedores y fabricantes con acceso remoto.
| Factor | Reduce el esfuerzo | Lo aumenta |
|---|---|---|
| Marco previo | ISO 27001 o ENS certificados y vivos | Sin marco, políticas desactualizadas |
| Alcance | Una sociedad, una sede, sistemas en la nube | Grupo multisociedad, varias plantas, red OT |
| Detección | SOC o monitorización 24/7 ya operativa | Sin registro centralizado ni guardia |
| Proveedores | Pocos proveedores críticos con contratos recientes | Muchos accesos remotos de terceros sin control |
| Documentación | Evidencias ordenadas y actualizadas | Información dispersa o dependiente de personas |
¿Quiere saber cuánto le costaría a su empresa? En el diagnóstico ejecutivo confirmamos la aplicabilidad, medimos la distancia a cada requisito y le entregamos una propuesta cerrada por fases. Si prefiere empezar por lo básico, haga antes el test de aplicabilidad NIS2 o consulte cómo trabajamos en la consultoría NIS2.
Los costes que no aparecen en la factura del consultor
Al comparar propuestas, muchas empresas solo miran los honorarios. El coste total de adecuarse a NIS2 incluye además:
- Tiempo del equipo interno: entrevistas, recopilación de evidencias, cambios en procesos y revisión de documentos. Es el coste que más se subestima.
- Tecnología: licencias o proyectos de MFA, EDR, copias aisladas, SIEM o gestión de vulnerabilidades si hoy no existen.
- Formación de la dirección: NIS2 exige que los miembros de los órganos de dirección se formen en gestión de riesgos de ciberseguridad.
- Cambios contractuales: revisión de contratos con proveedores críticos, a menudo con apoyo jurídico.
- Operación continua: el cumplimiento no termina con el proyecto; hay que mantener evidencias, revisar riesgos y hacer ejercicios.
Ejemplo práctico: dos empresas, dos presupuestos muy distintos
Ejemplo hipotético con fines ilustrativos; no corresponde a clientes reales.
Empresa A: fabricante de maquinaria con 180 empleados, dos plantas, unos 220 equipos, red industrial sin segmentar y sin ningún marco de seguridad formal. Sería previsiblemente entidad importante (anexo II, fabricación de maquinaria). Necesita el recorrido completo: GAP, plan, políticas, gestión de proveedores, segmentación IT/OT, copias aisladas y capacidad de detección. Su presupuesto tendrá una parte importante de implantación técnica y de ciberseguridad industrial.
Empresa B: proveedor de servicios TIC gestionados con 90 empleados, ISO 27001 certificada y un SOC contratado. Sería previsiblemente entidad importante (anexo I, gestión de servicios TIC). Su adecuación se concentra en un GAP específico, el procedimiento de notificación a la autoridad, la formación de la dirección y el refuerzo del control de proveedores. El proyecto es mucho más corto.
Las dos empresas pueden pedir «una consultoría NIS2», pero comparar sus presupuestos no tiene sentido: el trabajo real es distinto.
Cómo comparar dos presupuestos de consultoría NIS2
Antes de firmar, compruebe que la propuesta responde a estas preguntas:
- ¿Qué alcance cubre? Sociedades, sedes y sistemas incluidos y, sobre todo, excluidos.
- ¿Qué entregables recibe? Informe GAP con evidencias, plan priorizado, políticas, procedimiento de notificación, registro de proveedores.
- ¿Incluye implantación técnica o solo documentación?
- ¿Quién hace el trabajo y con qué experiencia? Perfiles, certificaciones y dedicación estimada.
- ¿Cómo reutiliza lo que ya tiene? Si tiene ISO 27001 o ENS, la propuesta debe partir de ahí.
- ¿Qué pasa después? Mantenimiento, revisión anual y apoyo ante una inspección o un incidente.
- ¿Qué no incluye? Licencias, auditorías externas, asesoría jurídica o desplazamientos.
Errores habituales al presupuestar NIS2
- Comprar un «pack NIS2» de plantillas. Unos documentos genéricos no demuestran que las medidas funcionen, que es lo que revisa la autoridad.
- Presupuestar sin confirmar la aplicabilidad. Hay empresas que invierten en adecuarse como entidad esencial cuando serían importantes, o que se creen fuera del ámbito sin revisar el grupo.
- Olvidar el coste interno. Sin un responsable interno con tiempo asignado, el proyecto se alarga y se encarece.
- Duplicar trabajo con ISO 27001 o el ENS. Un buen enfoque integra los marcos y reutiliza evidencias.
- Esperar a la ley española para empezar. La transposición sigue en tramitación, pero las medidas del art. 21 ya son conocidas y los clientes grandes ya las piden a sus proveedores.
Lo que cuesta no adecuarse
La directiva fija que las multas máximas deben alcanzar al menos 10 millones de euros o el 2 % del volumen de negocios mundial anual para entidades esenciales, y 7 millones o el 1,4 % para entidades importantes, la cifra que sea mayor (art. 34). Los importes concretos en España dependerán de la ley de transposición, todavía en tramitación. Además, la dirección puede responder por no supervisar las medidas y, en la práctica, el riesgo más inmediato para muchas empresas es comercial: perder contratos con clientes que exigen garantías a su cadena de suministro.
Cómo presupuestamos en OCSCiber
Trabajamos por fases para que cada decisión de inversión se tome con información:
- Diagnóstico ejecutivo de unos siete días: aplicabilidad, alcance y primera fotografía de madurez.
- Auditoría NIS2 completa con evidencias y plan priorizado, si el diagnóstico lo aconseja.
- Propuesta cerrada de implantación, separando consultoría, medidas técnicas y operación continua.
Si ya dispone de ISO 27001 o ENS, partimos de sus evidencias. Y si lo que le falta es capacidad de detección, puede apoyarse en nuestro SOC 24/7.
Preguntas frecuentes
¿Hay un precio cerrado para la adecuación a NIS2?
Sí, pero solo después de conocer el alcance y la madurez de partida. Lo recomendable es contratar primero un diagnóstico o un análisis GAP acotado y, con su resultado, pedir una propuesta cerrada por fases. Un precio cerrado de adecuación completa dado sin ver la organización suele esconder un alcance mínimo.
¿Cuesta menos si ya tengo ISO 27001?
Normalmente sí. Un SGSI certificado cubre gran parte de las medidas del artículo 21. El trabajo se centra en lo que NIS2 añade: responsabilidad y formación de la dirección, notificación en 24 y 72 horas, registro ante la autoridad y control de proveedores más detallado.
¿Se puede hacer la adecuación por fases?
Sí, y es lo más sensato. Primero aplicabilidad y GAP; después las medidas con más riesgo reducido por euro invertido, como MFA, copias aisladas y procedimiento de notificación; y por último el resto del plan y la operación continua.
¿NIS2 tiene una certificación oficial que haya que pagar?
No existe un certificado NIS2 equivalente al de ISO 27001. La directiva prevé que los Estados puedan exigir esquemas de certificación para determinados productos o servicios. Lo que sí debe poder demostrar es que aplica las medidas, ante la autoridad o ante sus clientes.
¿Cuánto tarda una adecuación a NIS2?
Depende de los mismos factores que el precio. El diagnóstico se resuelve en días; la implantación completa, en meses, según la madurez y la capacidad del equipo interno. El plan de adecuación debe incluir un calendario realista.
¿Merece la pena prepararse si mi empresa no está obligada?
Si trabaja para empresas que sí lo están, probablemente sí: le pedirán cuestionarios, cláusulas de notificación o certificaciones. Adecuarse de forma proporcionada le da ventaja comercial y reduce su riesgo real.
Conclusiones
El coste de una consultoría NIS2 depende menos del tamaño de la empresa que de su punto de partida y de lo que se contrate. Pague primero por conocer su situación real, exija propuestas que separen documentación, implantación técnica y operación, y reutilice lo que ya tenga de ISO 27001 o ENS.
¿Prefiere una cifra basada en su empresa y no en una media? Solicite un diagnóstico NIS2 y le entregaremos alcance, prioridades y una propuesta cerrada por fases. Más información sobre el servicio en consultoría NIS2 para empresas en España.